Por segundo día consecutivo, numerosas escuelas en Italia recibieron correos electrónicos con falsas amenazas de bomba, lo que activó protocolos de seguridad y causó evacuaciones en varias regiones. El Gobierno italiano confirmó una operación de envío masivo de mensajes a centros educativos, mientras las autoridades investigan la autoría y posibles conexiones con grupos de piratas informáticos. A pesar de la situación, se ha instruido a las escuelas a mantener las clases salvo que haya un peligro real y fundamentado.
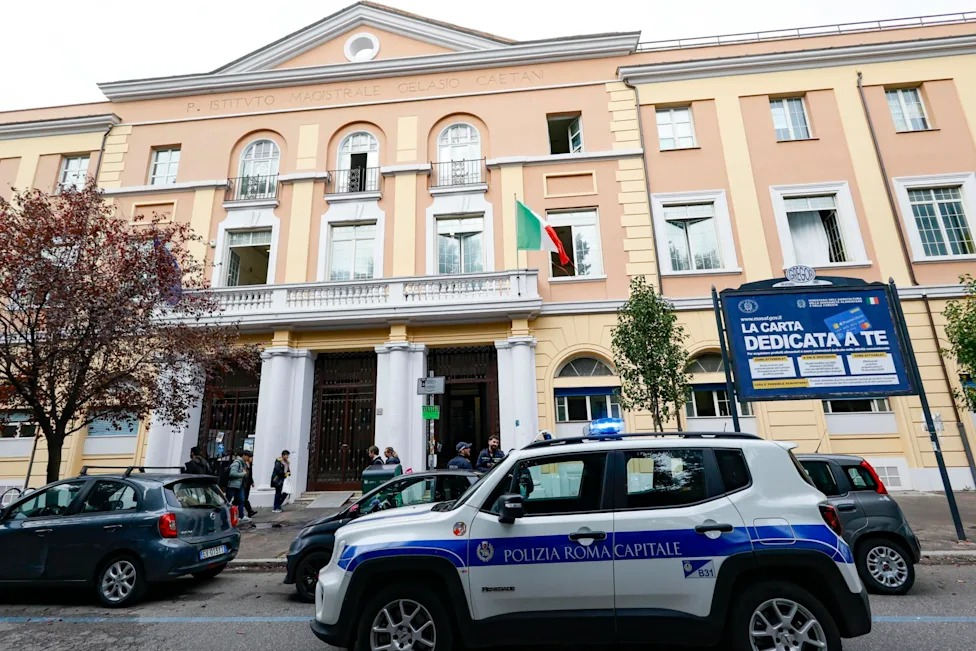
Varios centros educativos en Italia recibieron este jueves nuevos mensajes de correo electrónico conteniendo falsas alertas de explosivos, marcando el segundo día consecutivo de tales incidentes. Esto condujo a la evacuación de algunas instituciones y a la activación de los protocolos de seguridad. Las advertencias se extendieron por diversas zonas del país, incluyendo Véneto, Friuli-Venecia Julia y Liguria en el norte, así como Sicilia, Campania y Molise en el sur. También se registraron avisos en aproximadamente treinta escuelas de Roma, según reportes de medios locales.
Fuentes del Gobierno italiano confirmaron a la agencia EFE que se trata de una nueva campaña masiva de envío de correos electrónicos a las direcciones de las escuelas registradas en el Ministerio de Educación, aunque aún no se ha especificado el número exacto de centros afectados. El Ejecutivo también recibió un mensaje con una falsa amenaza de explosivo y una solicitud de dimisión dirigida a la primera ministra, Giorgia Meloni. Sin embargo, la sede del Gobierno, el Palacio Chigi, no implementó medidas de seguridad adicionales al considerar que la alerta carecía de fundamento.
Esta nueva oleada ocurrió un día después de que miles de centros educativos recibieran mensajes similares, que perturbaron las actividades académicas en cerca de 6,000 escuelas públicas y provocaron evacuaciones en distintas partes del país. Según medios italianos, los correos de este jueves fueron enviados bajo la supuesta firma de un individuo llamado “Mikhail Andropov”. A diferencia de los mensajes anteriores, que presuntamente usaron un dominio de Taiwán, los nuevos correos provenían de una dirección con dominio filipino.
Dada la reiteración de las amenazas, los ministerios del Interior y Educación orientaron a los directores de los centros a continuar las clases con normalidad, a menos que existan motivos específicos y bien fundamentados para creer en un peligro genuino. Esta medida busca prevenir evacuaciones generalizadas y situaciones de alarma entre alumnos, profesores y familiares. El Gobierno planea formalizar por escrito este protocolo durante una sesión técnica del Comité Interministerial para la Seguridad de la República. La propuesta considera aplicar a los centros educativos un procedimiento similar al utilizado en la Administración Pública, que restringe las evacuaciones a situaciones donde existe un riesgo manifiesto.
La primera ministra Giorgia Meloni declaró el miércoles que el calendario escolar italiano no se verá condicionado por avisos de explosivos ni por ataques informáticos. La mandataria sostuvo que estas acciones no buscan necesariamente agredir directamente al país, sino “generar temor, desconfianza y confusión”. Por su parte, el ministro de Exteriores, Antonio Tajani, vinculó los incidentes con una posible operación de “guerra híbrida” y señaló que las autoridades están investigando su origen. Tajani también denunció que un grupo de piratas informáticos prorrusos está buscando y difundiendo su información personal en internet. Las autoridades italianas prosiguen las investigaciones para determinar la procedencia de los mensajes y establecer quiénes son los responsables de estas falsas amenazas.