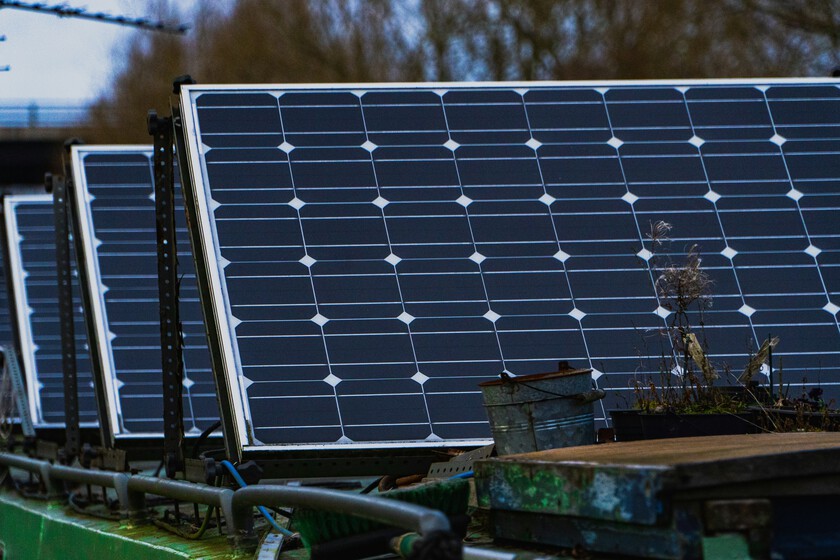
Un reciente estudio revela que más de 8.000 interfaces de instalaciones de energía renovable en Europa, incluyendo España, carecen de las medidas de seguridad necesarias y están expuestas a la red pública. Esta situación subraya un riesgo significativo para la infraestructura energética del continente, con España concentrando una parte considerable de estas vulnerabilidades en el sector solar. La investigación destaca la necesidad urgente de fortalecer la ciberseguridad en un contexto de creciente electrificación.
La profunda transformación que implica la transición energética, impulsada por el auge de las renovables y la electrificación, no está exenta de riesgos, especialmente en lo que respecta a la seguridad de sus instalaciones. Así lo detalla el informe "To See the Wind and the Sun", elaborado por Modat Magnify en colaboración con Bouke van Laethem del Centro Nacional de Ciberseguridad de Países Bajos (NCSC-NL).
El estudio, que analizó países de la Unión Europea, candidatos a serlo y la EFTA, identificó más de 8.000 interfaces de instalaciones renovables expuestas a la red pública sin los mecanismos de seguridad adecuados. Esta cifra alarmante pone de manifiesto el considerable riesgo al que se enfrenta el panorama energético europeo, incluido el español. La investigación también indica que España alberga aproximadamente uno de cada tres sistemas de parques solares expuestos detectados en los países analizados. Aunque esto no implica que todos hayan sido comprometidos, la concentración en España es notable.
Los datos de la plataforma de inteligencia de Internet y ciberseguridad Modat Magnify revelan que, tras escanear parques eólicos y solares en 35 países, se identificaron 8.547 sistemas expuestos y accesibles desde la red pública en diversa medida. Específicamente, se trata de 7.942 interfaces de parques solares y 605 eólicos que presentan vulnerabilidades. El estudio explica que "Algunos son la interfaz de gestión de una sola turbina. Otros se sitúan en un nivel superior y controlan varias turbinas, o incluso toda una explotación agrícola, desde una sola pantalla".
El caso español es particularmente relevante. El estudio señala que 2.766 sistemas vinculados a instalaciones solares españolas son accesibles desde Internet, lo que representa aproximadamente el 35% de los detectados (uno de cada tres). Esto posiciona a España a la cabeza en el ámbito solar, mientras que Alemania e Italia lideran en vulnerabilidades eólicas. Soufian El Yadmani, fundador de Modat y coautor del estudio, atribuye esta situación al tamaño del parque renovable español y al volumen de sus instalaciones solares. Según Moncloa.com, otros factores podrían ser la dispersión de proveedores, la rotación de personal técnico y el rápido crecimiento de la potencia instalada.
Una de las principales preocupaciones es la presencia de sistemas sin contraseña. El Yadmani, en declaraciones recogidas por Efe, explicó que estas brechas permitirían, con una simple conexión a Internet, detener una turbina eólica, reiniciarla o volver a ponerla en marcha, dado que son accesibles desde la red pública sin la seguridad suficiente. "Algunos de esos paneles estaban sin ningún tipo de autenticación o protección", detalló el investigador. De hecho, el estudio demuestra cómo lograron acceder a controladores industriales que dirigen la maquinaria y permiten controlar físicamente procesos, así como a la interfaz web de una turbina para consultar en tiempo real su producción eléctrica y ubicación.
Es crucial aclarar que estar expuesto no significa haber sido atacado. Aunque el estudio enfatiza la vulnerabilidad de ciertas instalaciones, subraya que la exposición no implica que hayan sufrido ataques o que alguien haya accedido a ellas. Es decir, esta situación no se traduce automáticamente en 2.766 ciberataques en España. El informe contabiliza interfaces y sistemas digitales, no instalaciones individuales. Sin embargo, como explica EFE, si un atacante lograra acceder a estos sistemas, el impacto podría afectar a un país entero. Por ello, Modat y NCSC-NL recomiendan retirar estas interfaces de administración de la red pública y mantener un control estricto sobre los posibles accesos de proveedores y empresas externas, además de contar con un control manual de los sistemas industriales en caso de incidentes.
A pesar de las cifras, persiste una gran incógnita. La investigación destaca la dificultad de conocer el número real de sistemas expuestos. Las cifras presentadas solo se refieren a aquellos que pudieron ser atribuidos con certeza a una instalación específica. Los investigadores advierten que es probable que existan muchos más sistemas vulnerables que no pudieron ser vinculados por falta de información suficiente.