Cientos de supermercados en Europa han sido blanco de ciberataques que comprometieron sus sistemas de refrigeración, causando pérdidas millonarias y problemas logísticos. Los incidentes, iniciados en Francia y extendidos a varios países, revelan vulnerabilidades críticas en la infraestructura conectada. Las investigaciones apuntan a fallos en el firmware de los controladores y la exposición de estos sistemas a internet, generando preocupación sobre la seguridad de infraestructuras esenciales.
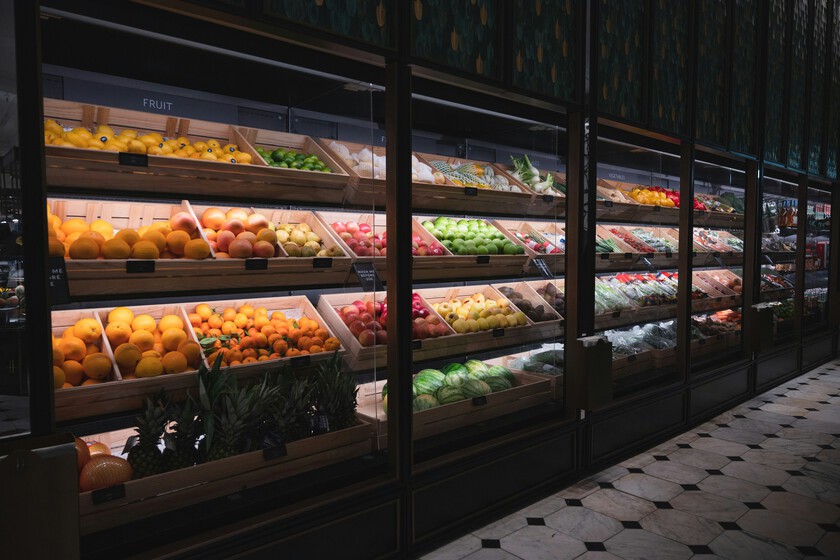
La noche del 11 al 12 de octubre, ciberdelincuentes tomaron el control de los sistemas de refrigeración de cientos de supermercados en Francia. Las temperaturas en neveras y congeladores se elevaron hasta los 50 °C, lo que resultó en la pérdida de alimentos y provocó incendios en varios establecimientos. Tres semanas después, el lunes 2 de noviembre, supermercados en Suecia, Bélgica, Luxemburgo y Estonia también reportaron fallos en congeladores y frigoríficos, aparentemente debido a ciberataques. Se registraron casos similares en tiendas de Irlanda, Países Bajos y Finlandia. Ante esta situación, surgen interrogantes sobre la naturaleza y autoría de estos ataques, y la necesidad de frigoríficos conectados en supermercados.
Varias tiendas minoristas declararon a diversos medios que al menos 350 supermercados se vieron afectados por un ciberataque. Según TIME, solo entre Intermarché y Netto la cifra ascendía a 180 tiendas, Coopérative U reportó al menos 100 y Carrefour 80. Thierry Cotillard, CEO de Intermarché, informó al medio local BFM-TV que las pérdidas alcanzaron decenas de millones de euros en todo el país en un solo día. La fiscalía de París inició una investigación y el primer ministro Sébastien Lecornu solicitó a la agencia nacional de ciberseguridad de Francia que investigara el incidente. Posteriormente, el 2 de noviembre, una nueva oleada de ataques afectó a supermercados en más países. Las cadenas Ahold Delhaize y Colruyt informaron de frigoríficos y congeladores comprometidos en decenas de tiendas en Bélgica y Luxemburgo, así como las cadenas suecas ICA y Coop. Carrefour Bélgica afirmó que 15 de sus más de 700 tiendas fueron afectadas, y Coop en Suecia cifró en 7 sus tiendas perjudicadas. Informes posteriores también señalaron afectaciones en tiendas de Alemania, Portugal, Rumanía e Italia.
Según BFM-TV, los atacantes forzaron a los sistemas de refrigeración a entrar en un ciclo de descongelación continuo. Le Monde informó que también prolongaron el tiempo de descongelación en algunas unidades de una a ocho horas, lo que retrasó la activación de las alarmas. En Bélgica, el director ejecutivo de la empresa instaladora Sabcobel declaró que los evaporadores de las unidades se habían cambiado al modo de descongelación.
El punto vulnerable común es el software que gestiona las unidades de refrigeración. La agencia de ciberseguridad de Francia, ANSSI, afirmó que el ataque en el país afectó a AK-SC y AK-SM, dos sistemas de gestión de refrigeración de la empresa danesa Danfoss. La compañía indicó que las unidades afectadas ejecutaban un firmware desactualizado. TIME también señaló que en agosto, la empresa de seguridad Claroty había publicado una investigación que revelaba fallos en un controlador de Danfoss que podían permitir a un intruso eludir el inicio de sesión. Aunque la empresa actualizó el firmware de su sistema de gestión, Reuters apuntó a que las unidades de Danfoss también estuvieron implicadas en los incidentes del 2 de noviembre. Patrick Lamplmair, director de tecnología de la empresa de ciberseguridad Tributech, comentó a Gizmodo que miles de estos controladores seguían siendo accesibles desde Internet después del ataque en Francia. Expresó que no había "ningún dato que robar y ningún rescate que negociar", solo unos pocos comandos capaces de vaciar el stock de una tienda de la noche a la mañana.
Hasta el momento, nada de lo publicado demuestra el uso de IA en estos ataques. El Centro de Ciberseguridad de Bélgica afirmó desconocer la identidad de los responsables y que es posible que nunca se conozca al culpable. Su portavoz, Katrien Eggers, declaró a Reuters su preocupación por la IA, ya que, a su juicio, facilita que ciberatacantes puedan explotar debilidades en los sistemas. El Centro Nacional de Ciberseguridad del Reino Unido anticipa el uso de programas maliciosos impulsados por IA en un ataque de ransomware contra la infraestructura crítica del país para 2028. Su director, Richard Horne, mencionó específicamente la calefacción y refrigeración entre los sistemas que ejecutan procesos físicos de los que depende la sociedad, y señaló que los ataques en Francia demostraron la facilidad con la que pueden ser explotados.
La división de investigación de la empresa Forescout encontró 12.976 servicios de refrigeración expuestos a Internet en 6.017 direcciones IP públicas en 99 países. La empresa advierte que el riesgo se extiende a equipos de refrigeración en hospitales y centros agrícolas, así como en sistemas de almacenamiento farmacéutico, plantas de procesamiento de alimentos o almacenes. Si alguien tuviera acceso a estos sistemas expuestos, podría causar un daño significativo a infraestructuras críticas.
Los supermercados conectan sus unidades para permitir el mantenimiento y la supervisión remota. TIME describe paneles de control centrales, a menudo conectados a Internet para que las empresas de mantenimiento puedan acceder a ellos. El problema surge cuando alguien ajeno a la empresa accede ilícitamente a estos controles, provocando precisamente lo ocurrido en las últimas semanas en los supermercados mencionados. Exponer una interfaz de gestión directamente a Internet es una práctica que debería evitarse. Incluso la ANSSI ha sido particularmente crítica con este punto, recomendando, en caso de necesitar acceso remoto, limitarlo a direcciones IP de confianza. Este problema no es nuevo; hace unos años, TechCrunch informó que el investigador Noam Rotem había descubierto miles de refrigeradores industriales expuestos en línea, y que con las contraseñas predeterminadas de la propia documentación del fabricante se podían desbloquear. Esto sugiere que quien desee causar daño, podrá hacerlo, especialmente dada la precaria infraestructura de seguridad que sustenta muchos sistemas críticos para la sociedad.